
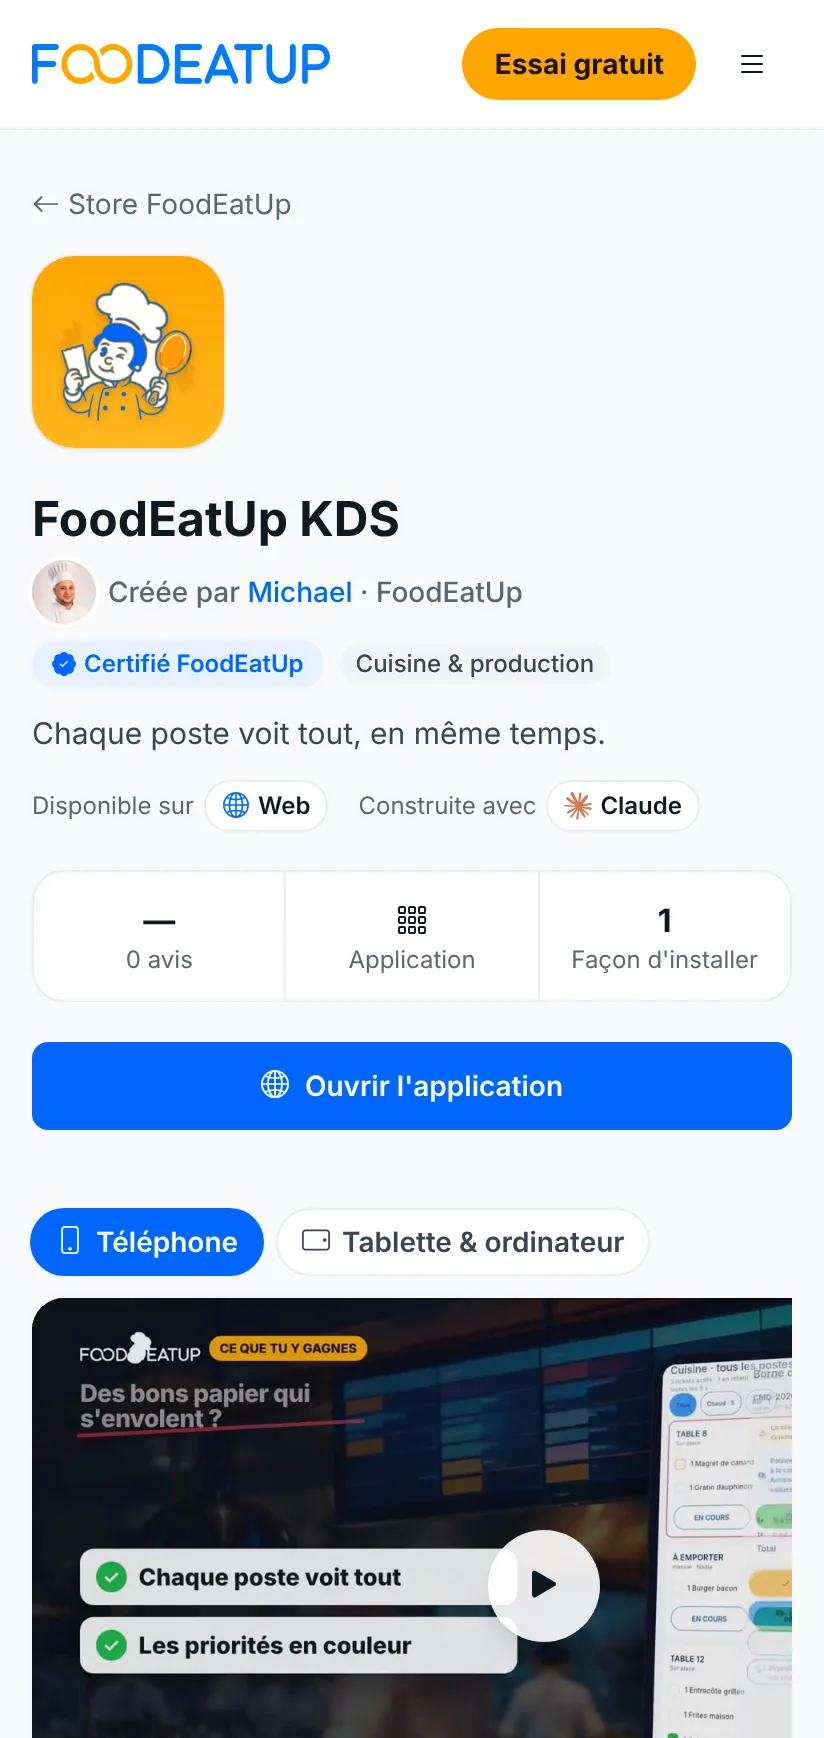
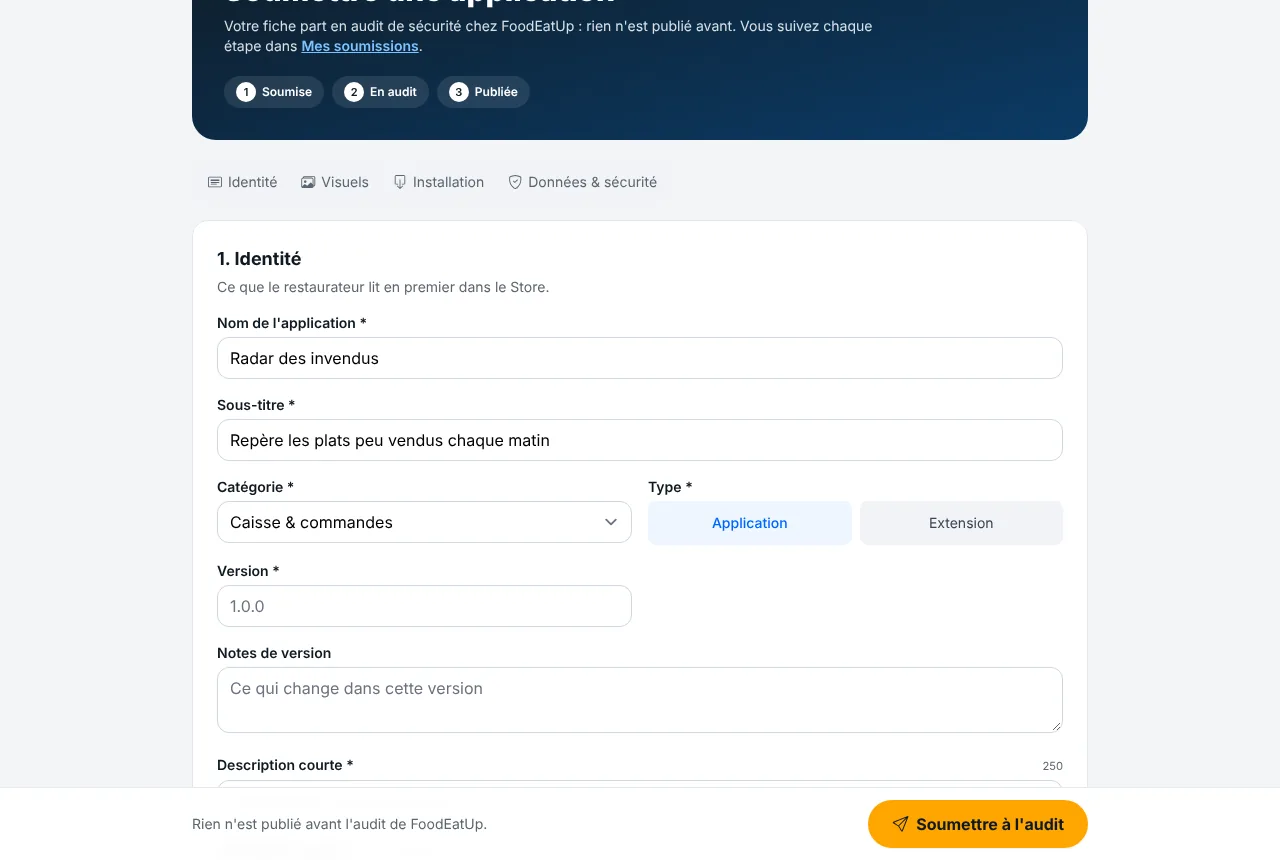
- Nom et sous-titre
- Catégorie et type (application ou extension)
- Description courte et longue
- Version et notes de version
Publier dans le Store
Publiez votre appli au Store.
Construite sur le MCP. Auditée. Publiée.
Du code à la fiche en ligne : chaque étape, et ce que FoodEatUp vérifie avant de publier.
Le parcours
Cinq étapes, de votre code au Store.
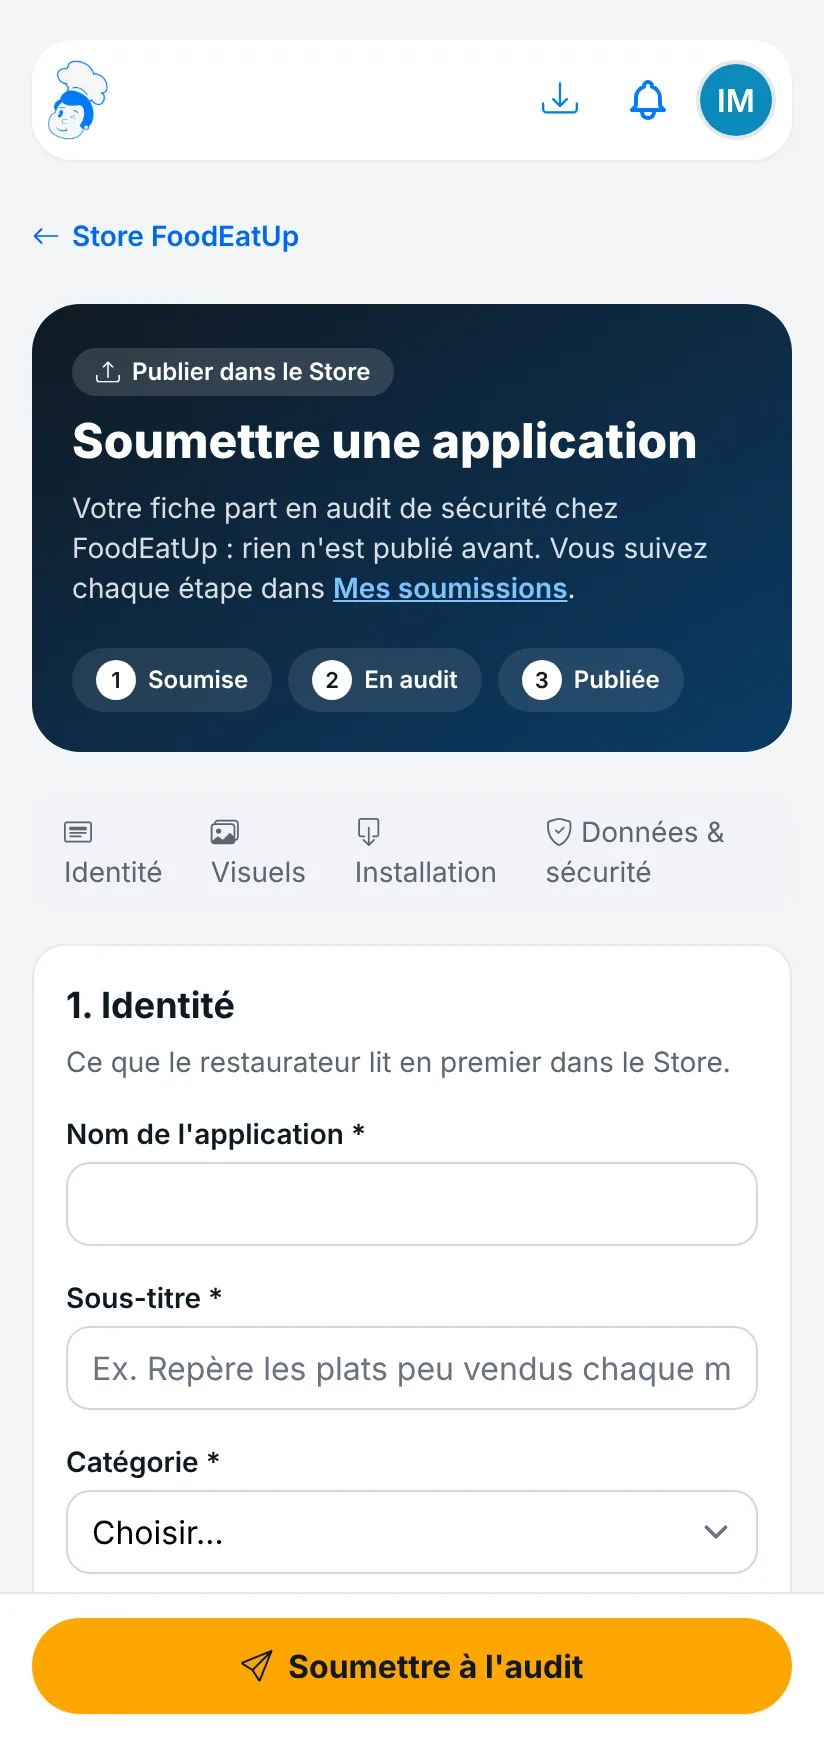
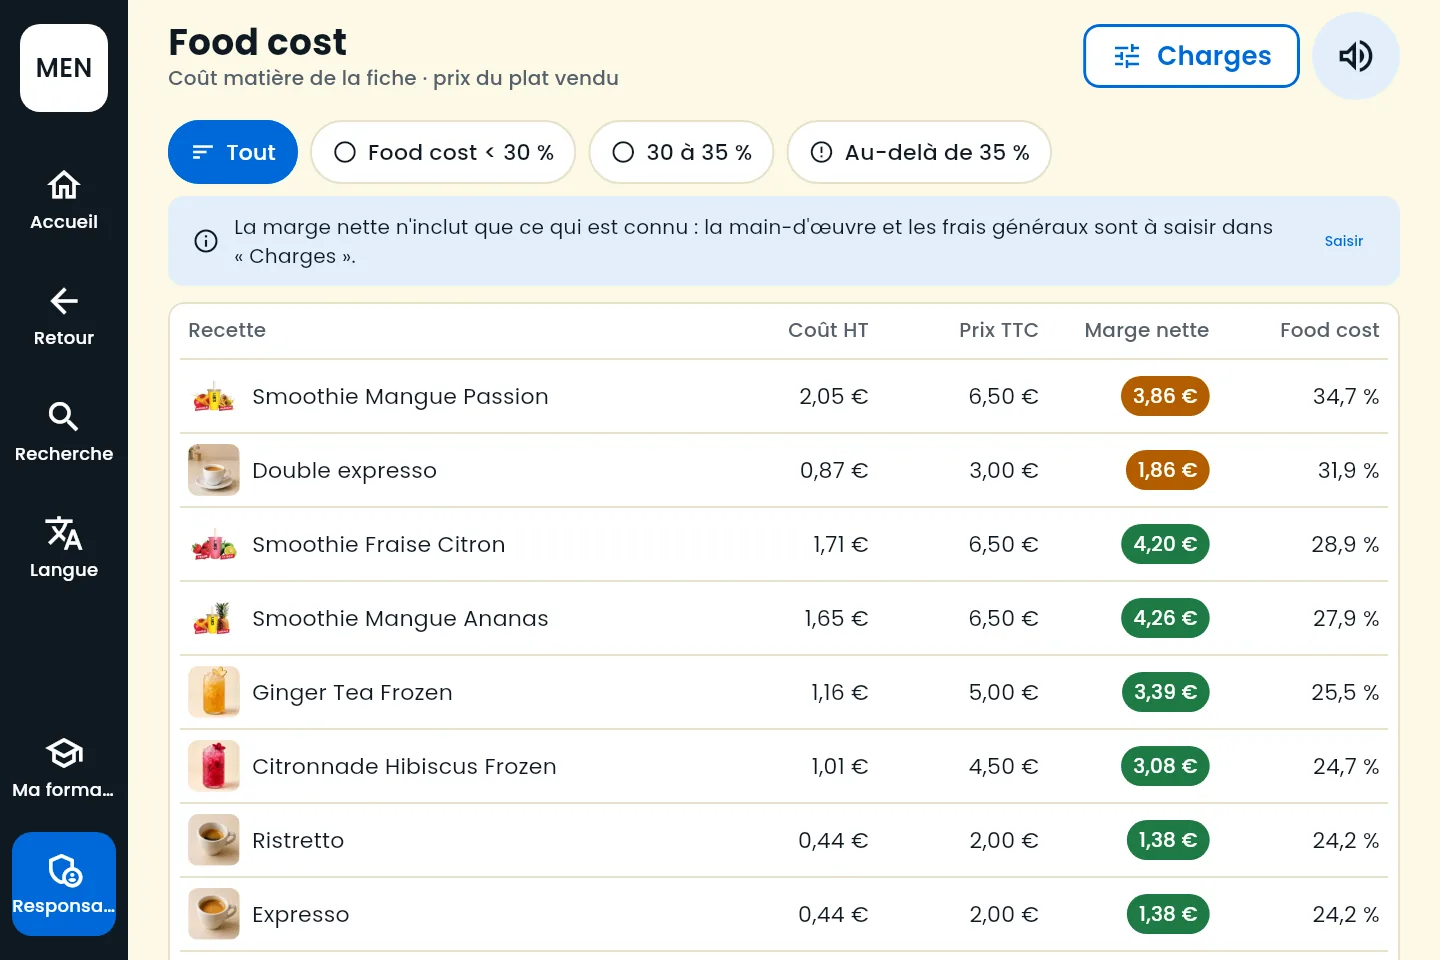
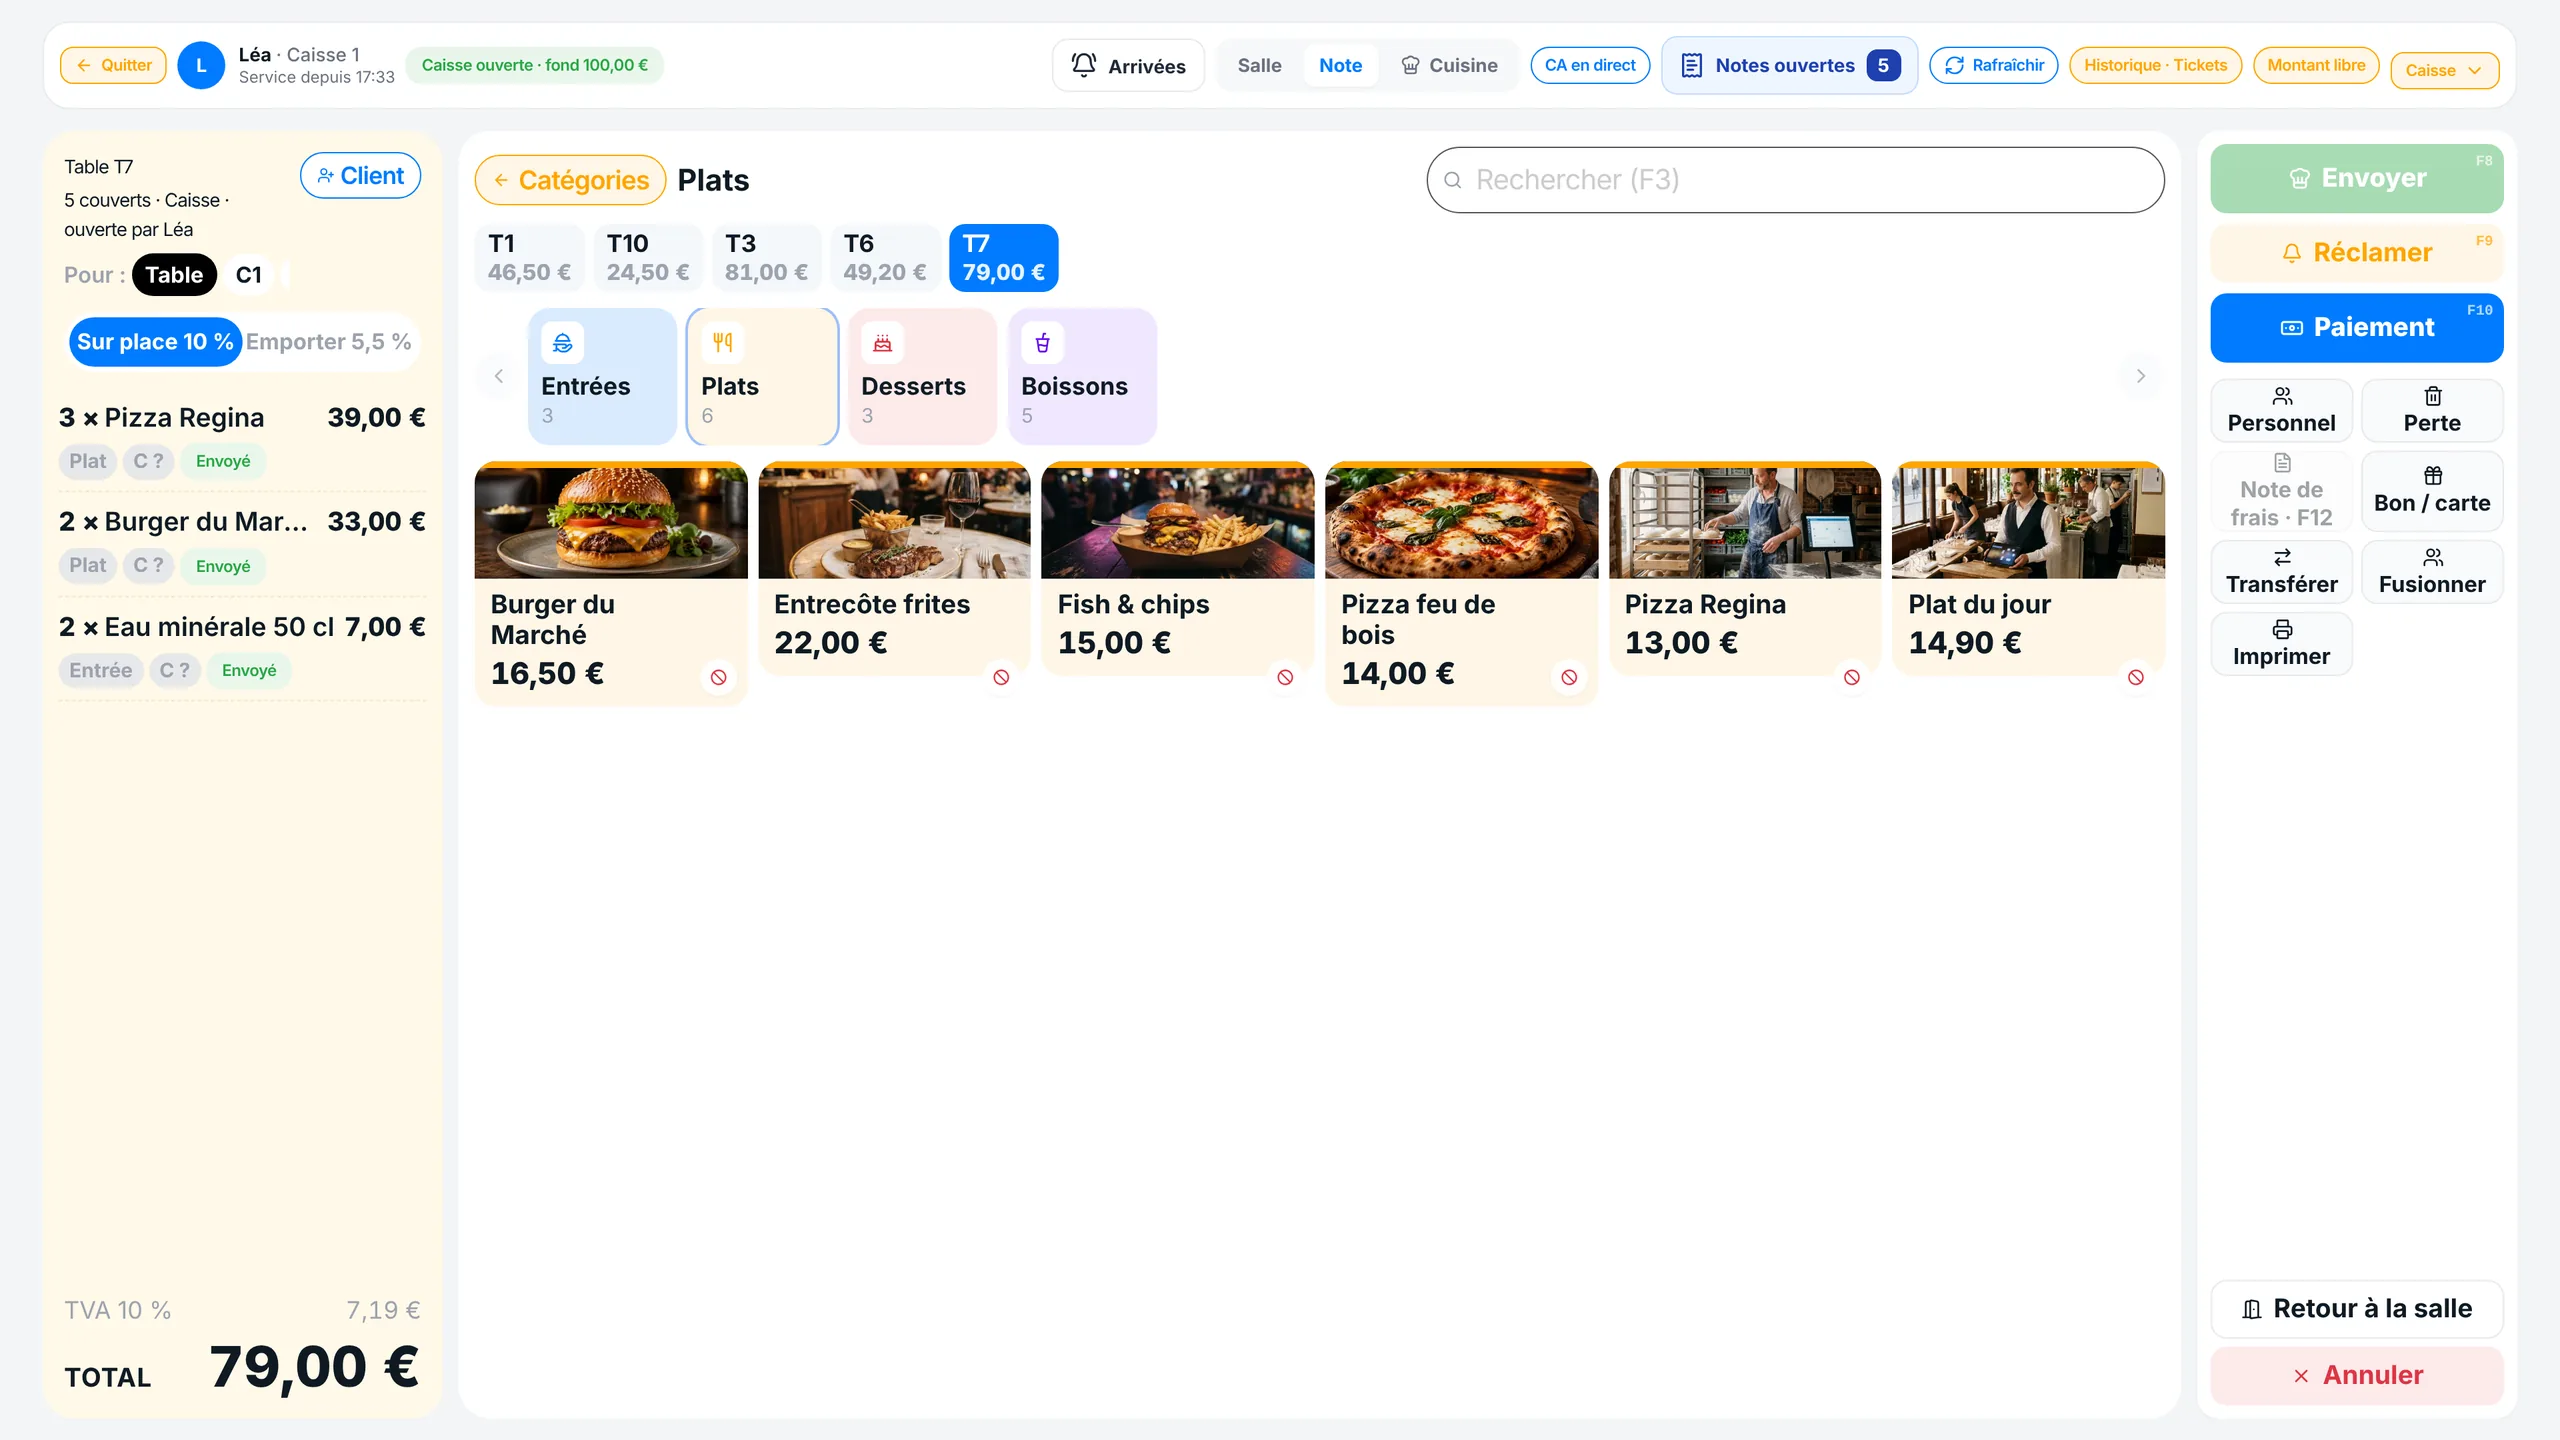
Les mêmes écrans que dans le logiciel. Ici avec un exemple de démonstration.
-
01
Construisez sur le MCP
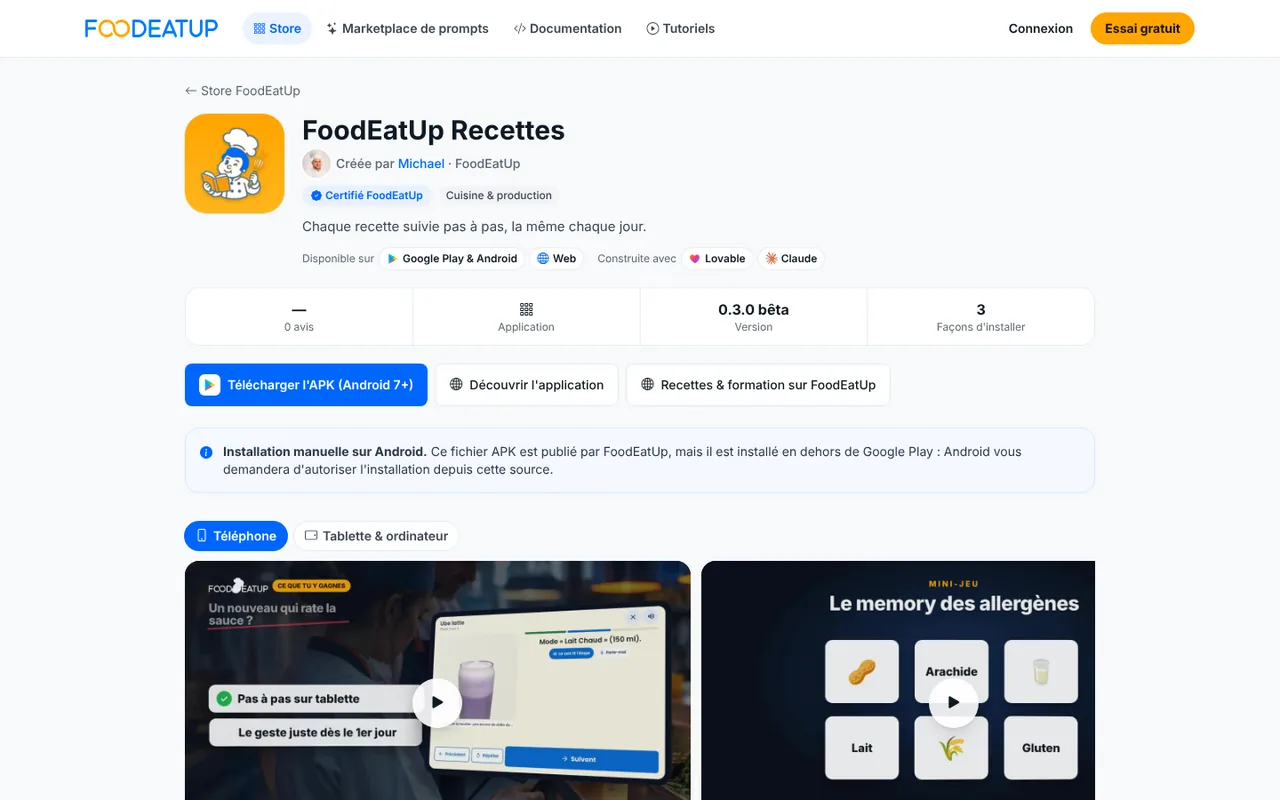
Votre application lit et agit dans FoodEatUp par son serveur MCP : 500+ actions, avec les droits de la personne connectée. Construisez-la avec Claude, Lovable ou votre propre code.
Traduisez-la dans votre langue. Demandez à votre assistant de sortir chaque texte de l'interface dans un fichier par langue, puis déclarez ces langues dans la fiche.
-
02
Préparez la fiche
Nom, sous-titre, descriptions, icône carrée, captures téléphone et tablette, vidéo, liens d'installation, dépôt GitHub, langues, données collectées, outils MCP utilisés, politique de confidentialité.
-
03
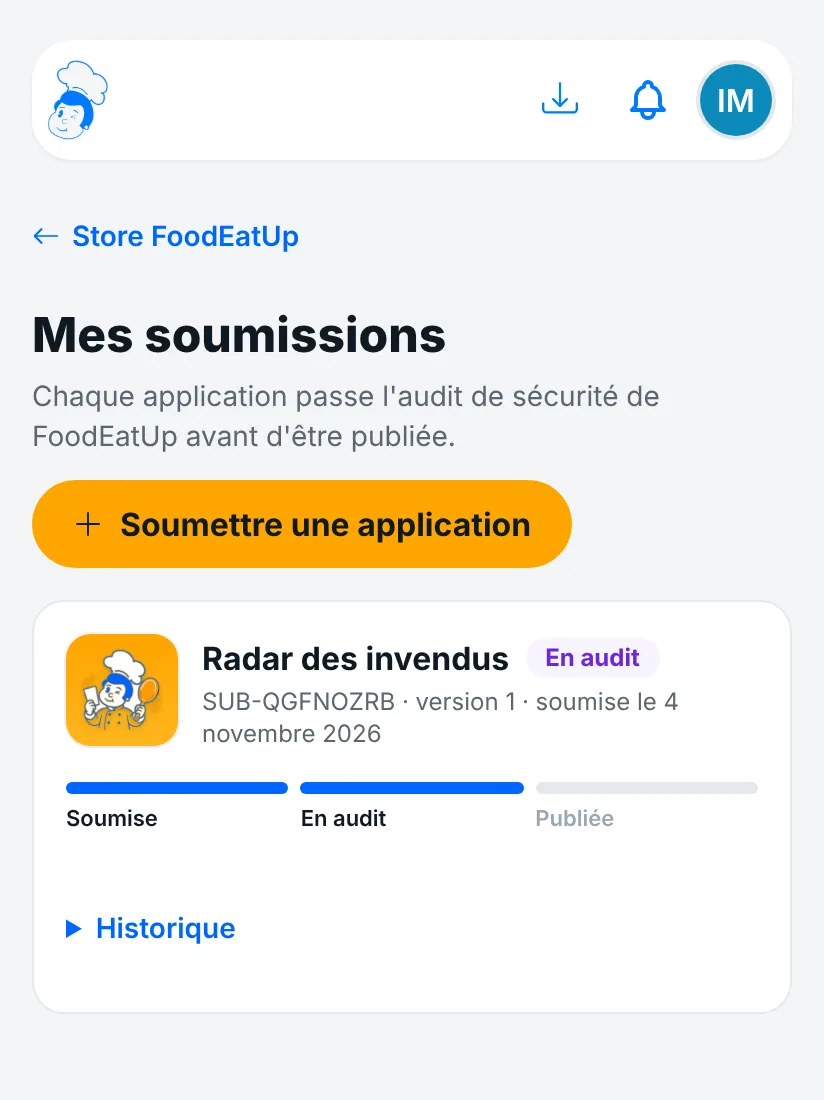
Soumettez
Depuis le Store (« Soumettre une application ») ou depuis votre assistant avec l'outil MCP publish_store_app. Votre application naît « soumise » : rien n'est publié, rien n'est certifié.
-
04
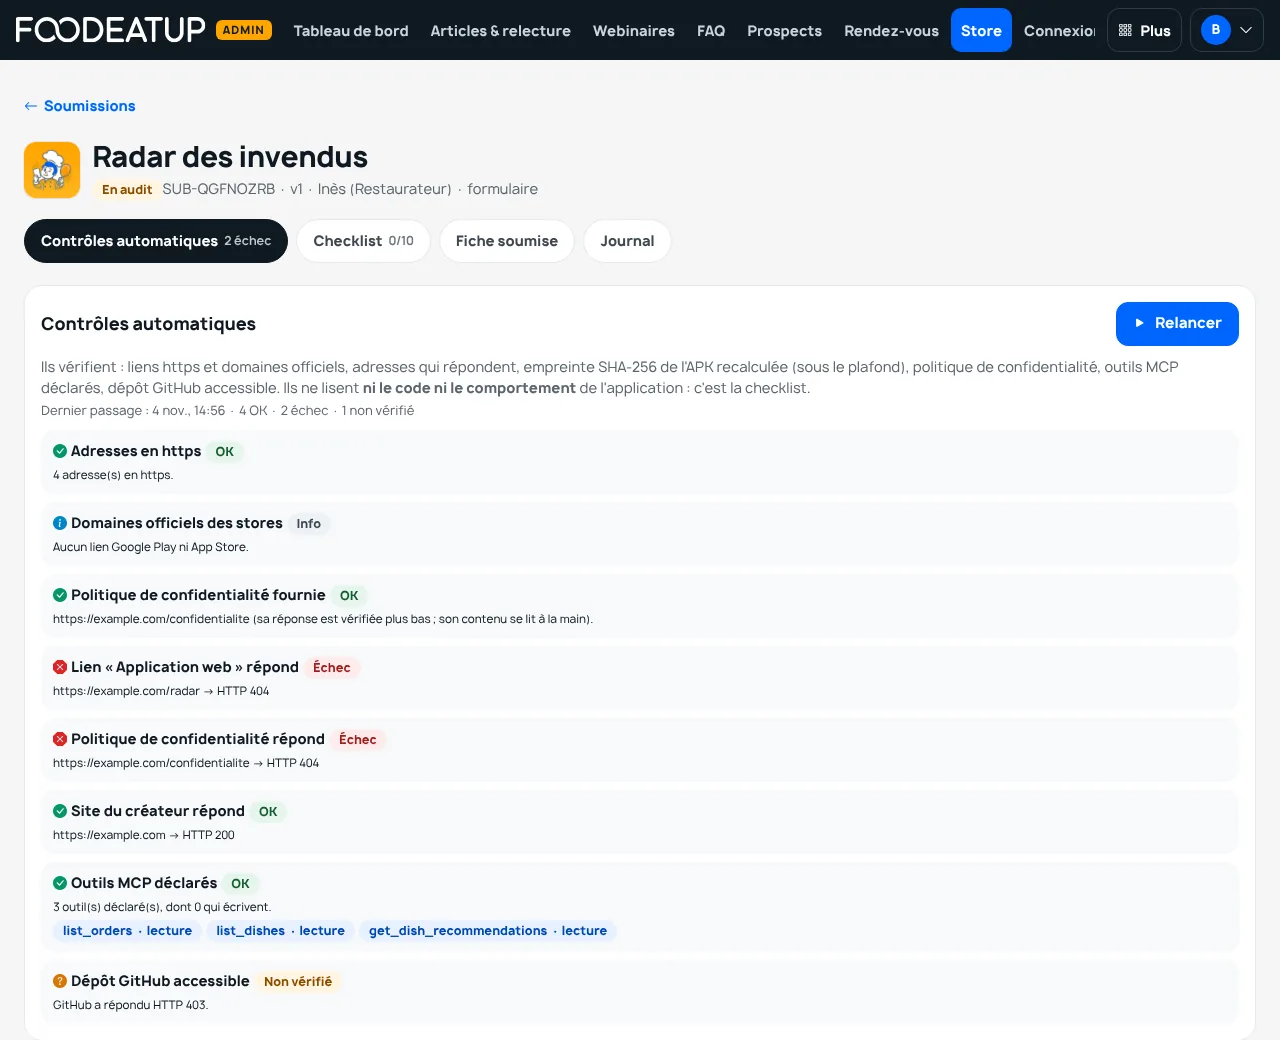
FoodEatUp l'audite
Des contrôles automatiques, puis une checklist de sécurité remplie par un auditeur : secrets, jetons, données d'un restaurant, permissions, RGPD. Vous recevez ses remarques s'il faut corriger.
-
05
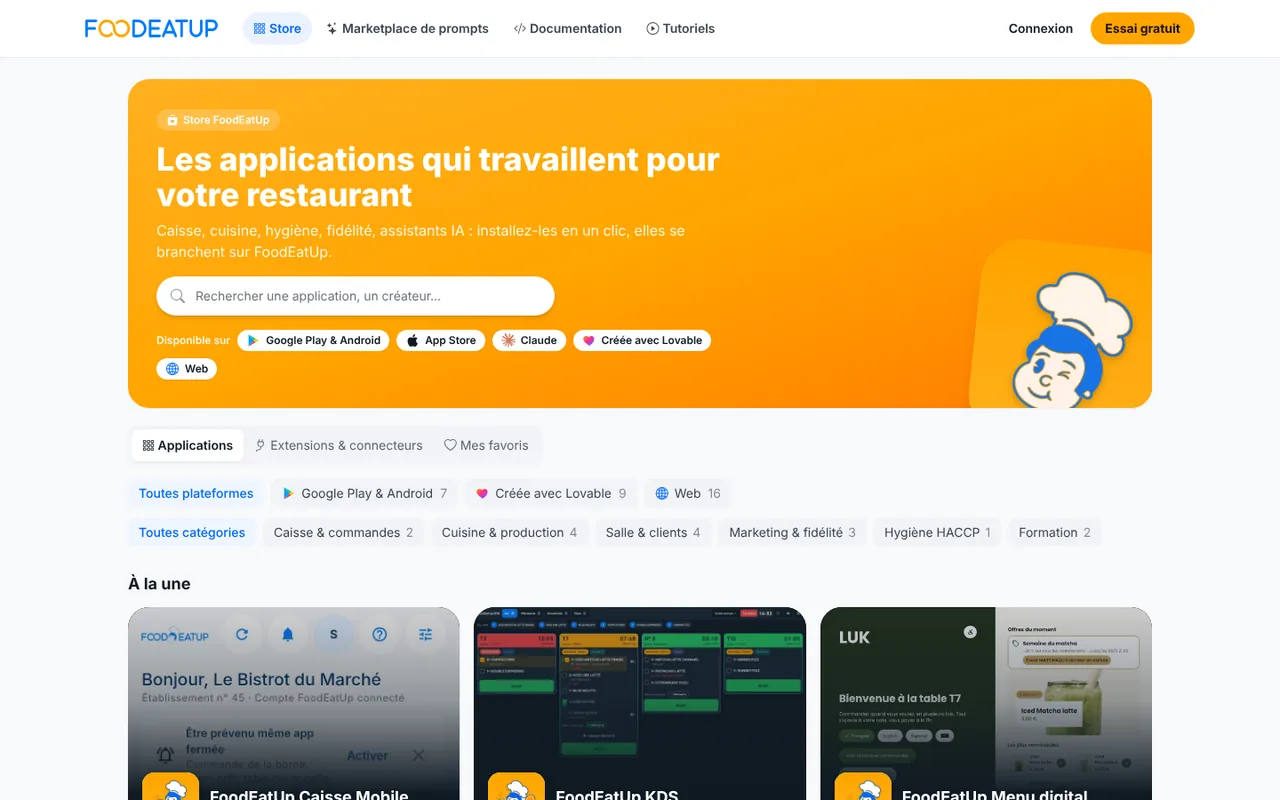
Publication officielle
L'application entre dans le Store de chaque restaurateur, avec sa fiche, ses captures et ses avis. Vous êtes prévenu à chaque étape, par e-mail et dans la cloche.
// À votre assistant, branché sur le MCP FoodEatUp
Prépare la fiche Store de mon application avec publish_store_app :
nom, sous-titre, captures, liens, langues fr et en,
données collectées, outils MCP utilisés, politique de confidentialité.
Montre-moi l'aperçu, puis soumets-la avec confirm: true.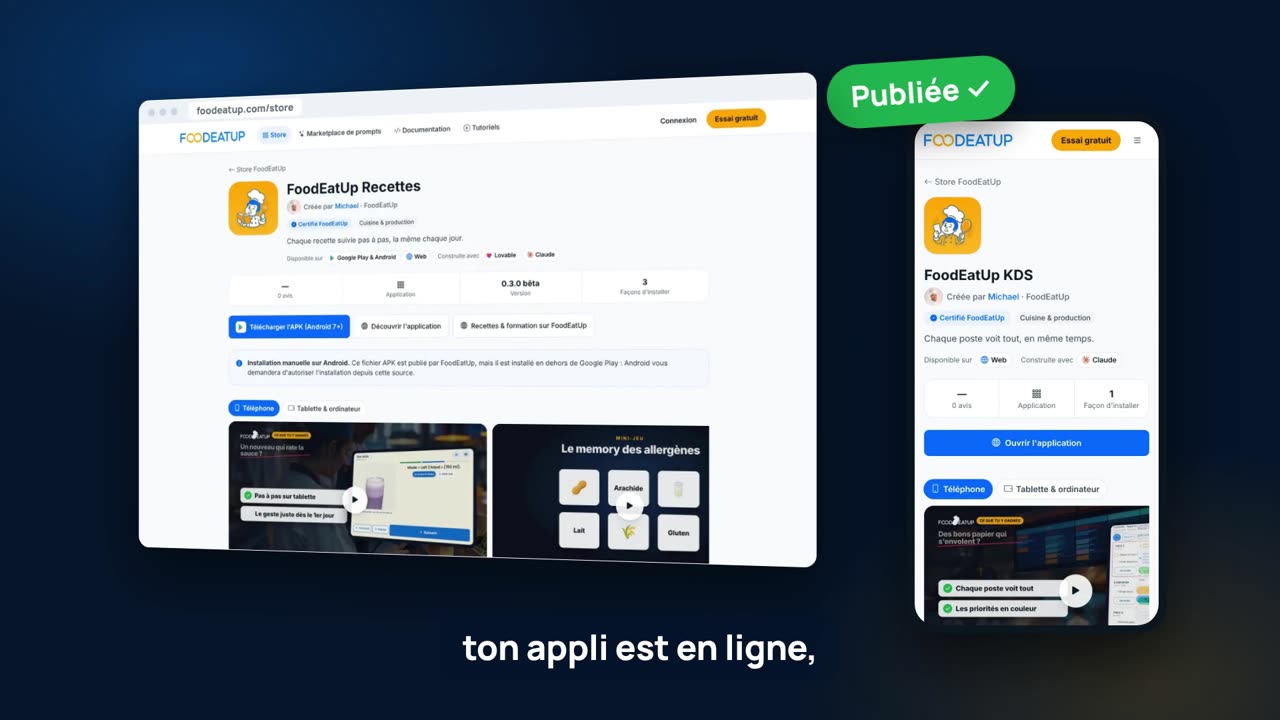
De votre code à la fiche publiée
La fiche
Tout ce que le restaurateur doit savoir.
Chaque champ est vérifié par le serveur. Un lien Google Play doit pointer vers play.google.com, une adresse doit être en https, un APK doit porter son empreinte.
- Icône carrée, 256 px au moins
- Captures téléphone et tablette
- Vidéo de démonstration (fichier .mp4, .webm ou .mov)
- Nom, e-mail de contact, site
- Liens : web, PWA, extension, MCP, Google Play, App Store, APK
- Empreinte SHA-256 de chaque APK
- Dépôt de code GitHub
- Langues prises en charge
- Données personnelles collectées et leur finalité
- Permissions demandées
- Outils MCP FoodEatUp utilisés
- Politique de confidentialité et conditions
L'audit de sécurité
Rien n'entre au Store sans être relu.
Les contrôles automatiques ne lisent ni le code ni le comportement de l'application. C'est le travail de l'auditeur, point par point.
Contrôles automatiques
- Adresses en https — Chaque lien, politique, site et vidéo.
- Domaines officiels — Google Play pointe vers play.google.com, l'App Store vers apps.apple.com.
- Adresses qui répondent — Chaque lien est appelé ; une redirection vers un réseau interne est refusée.
- Empreinte de l'APK — Le fichier est téléchargé et son SHA-256 recalculé, sous un plafond de 150 Mo.
- Politique de confidentialité — Présente, et elle répond.
- Outils MCP déclarés — Ils existent dans le serveur FoodEatUp ; on sait lesquels lisent et lesquels écrivent.
- Dépôt GitHub — Accessible à FoodEatUp pour relire le code.
Checklist de l'auditeur
- Aucun secret dans le codePas de clé API, jeton, mot de passe ni clé privée dans le dépôt ou l'APK (historique Git compris).
- Jetons FoodEatUp protégésLe jeton MCP / clé API reste côté serveur, jamais dans le navigateur ni dans l'application installée.
- Un restaurant ne voit que ses donnéesChaque appel porte l'établissement du compte connecté ; aucun identifiant d'établissement pris dans l'adresse ou le formulaire.
- Écritures confirméesToute écriture MCP (création, modification, suppression) est relue et confirmée par l'utilisateur (confirm:true).
- Permissions Android justifiéesChaque permission du manifeste (caméra, localisation, contacts…) sert une fonction visible.
- Appels réseau connusLes domaines contactés par l'application sont listés et attendus ; pas d'envoi vers un tiers non déclaré.
- Données personnelles déclaréesLes données collectées et leur finalité correspondent à ce que fait réellement l'application.
- Conformité RGPDBase légale, durée de conservation, droits d'accès et de suppression décrits dans la politique de confidentialité.
- Fiche fidèleCaptures, vidéo et description montrent la vraie application ; aucune promesse ni chiffre non prouvé.
- Marque FoodEatUp respectéePas de logo FoodEatUp détourné ; l'application ne se présente pas comme officielle.
- PubliéeTous les points sont renseignés, aucun n'est non conforme, aucun contrôle bloquant en échec.
- Corrections demandéesLe motif vous est écrit. Vous corrigez, une nouvelle version repart en audit.
- RefuséeToujours avec un motif. Vous pouvez soumettre une autre application.
Le badge « Certifié FoodEatUp » est un choix séparé : il est réservé aux applications publiées par FoodEatUp. Un APK d'un autre créateur s'affiche avec l'avertissement « non officiel ».
Les règles du Store
Cinq règles, pas une de plus.
- Aucune clé dans l'application. Le jeton MCP ou la clé API reste sur votre serveur, jamais dans le navigateur ni dans l'appli installée.
- Un restaurant ne voit que le sien. Chaque appel porte l'établissement du compte connecté, jamais un identifiant pris dans une adresse.
- Chaque écriture est confirmée. Une création ou une modification se relit puis se confirme (
confirm: true). - Les données sont déclarées. Ce que vous collectez, pourquoi, combien de temps : dans la fiche et dans votre politique.
- La fiche dit la vérité. Vraies captures, vraie vidéo, aucun chiffre non prouvé, pas de logo FoodEatUp détourné.
Pour aller plus loin
Avant de publier, construisez.
Développer une extension Le MCP, les formes d'extension et cent idées à construire.
BraindCode Build Construire votre extension avec Claude et Lovable, étape par étape.
Documentation de l'API Chaque outil MCP, ses paramètres, et un testeur de clé.
Le Store FoodEatUp Les applications déjà publiées, leurs fiches et leurs avis.
Prêt à publier ?
Soumettez, ou parlons-en.
Votre application est prête : soumettez-la depuis votre compte FoodEatUp. Encore une question sur l'audit ou sur le MCP ? Écrivez-nous.
Vous gardez la paternité de votre application. Les conditions de commercialisation sont fixées par contrat, sans promesse de revenus.

FoodEatUp Hub
Tout le logiciel, hub par hub.
Votre restaurant connecté, avant, pendant et après le service.
Des outils pour votre équipe, vos clients et vos événements.
Essai de 7 jours sur les offres payantes, carte bancaire demandée. Sans engagement. Premiers Pas reste gratuit, sans carte.